
چیزی که از این درس میبری
- همیشه نام دامنه را دقیقاً قبل از اولین اسلش (/) بخوان، نه فقط حروف ابتدایی آن را.
- نماد قفل فقط نشانه رمزنگاری است، نه صداقت؛ هویت دامنه را بررسی کن نه فقط پیشوند https://.
- احساس اضطرار و اجبار برای ورود فوری، بزرگترین و واضحترین زنگ خطر فیشینگ است.
فهرست این درس۵
۰۱تحلیل نوار آدرس
دامنه اصلی دقیقاً قبل از اولین اسلش (/) قرار دارد
در آدرسی مانند https://bank.example/login، بخش اصلی یعنی دامنه (Domain) دقیقاً بین پیشوند https:// و اولین علامت اسلش تک (/) قرار گرفته است: یعنی bank.example. هر متنی که بعد از آن اسلش بیاید، فقط نام یک صفحه فرعی است و کلاهبرداران میتوانند هر چیزی در آن بنویسند! صفحات فیشینگ و جعلی با تکیه بر نگاه سرسری طراحی میشوند: مثلاً تعویض یک حرف با کاراکتری مشابه (مثل رقم 1 به جای حرف انگلیسی l) یا چسباندن کلمات فریبنده به نام اصلی برند.
آدرس https://bank-examp1e.co در نگاه اول کاملاً شبیه bank.example است. اما اگر دقیق بررسی کنید: رقم 1 جایگزین حرف l شده و پسوند آن به جای example. به co. ختم شده است؛ این یعنی یک دامنه کاملاً غریبه و مستقل!
۰۲محدودیتهای نماد قفل
نماد قفل نشاندهنده رمزنگاری است، نه صداقت صاحب سایت!
بسته بودن نماد قفل فقط یعنی ارتباط شما با آن دامنه مشخص رمزنگاری شده و فرد سومی در بین راه نمیتواند ترافیک را بخواند. این قفل هیچ تاییدی بر اینکه صاحب سایت چه کسی است یا آیا فردی درستکار است یا خیر، ارائه نمیدهد. هر کسی، حتی یک کلاهبردار فیشینگ، میتواند برای دامنه جعلی خودش به راحتی نماد قفل معتبر تهیه کند.
دامنه جعلی https://bank-examp1e.co هم میتواند نماد قفل معتبر و سبز داشته باشد. این یعنی اطلاعات کارت شما به صورت خصوصی به دست همان سارق میرسد!
خودت رو امتحان کنسؤال ۱ از ۴
امیر پیامی حاوی یک لینک دریافت میکند؛ روی آن کلیک کرده و در نوار آدرس کنار https://bank-examp1e.co یک نماد قفل معتبر میبیند. او باید چه نتیجهای بگیرد؟
- نماد قفل ثابت میکند سایت قطعاً متعلق به بانک اصلی است، زیرا سایتهای متفرقه امکان گرفتن گواهی امنیتی ندارند
- این یک دامنه شبیهسازیشده و جعلی است؛ نماد قفل فقط نشانه رمزنگاری مسیر است نه اصالت هویت سایت
- چون آدرس با https:// شروع شده، به صورت خودکار امن و بیخطر است
- وقتی نماد قفل وجود دارد، دیگر نیازی به بررسی حروف آدرس نیست
جواب رو ببین
این یک دامنه شبیهسازیشده و جعلی است؛ نماد قفل فقط نشانه رمزنگاری مسیر است نه اصالت هویت سایت
دقیقاً! آدرس bank-examp1e.co یک دامنه کاملاً متفاوت است که با تعویض حرف l با عدد 1 ساخته شده. قفل فقط مسیر ارتباطی را رمزنگاری میکند و هرگز هویت صاحب سایت را تضمین نمیکند.
۰۳الگوی روانی کلاهبرداری
ایجاد حس اضطرار و عجله، بزرگترین نشانه خطر است
مهمترین و قطعیترین نشانه صفحات فیشینگ، غلط املایی نیست؛ بلکه ایجاد حس اضطرار شدید است: «حساب شما تا ۱۰ دقیقه دیگر مسدود میشود»، «تراکنش مشکوک؛ فوراً وارد شوید»، «برای جلوگیری از جریمه همین حالا تایید کنید». سامانههای معتبر بانکی و رسمی تقریباً هیچوقت از شما نمیخواهند بلافاصله از طریق یک لینک پیامکی وارد حسابتان شوید. هر زمان پیامی شما را به شدت هراسان یا شتابزده کرد، این خودِ تله است؛ حتی قبل از دیدن آدرس!
پیامکی که ادعا میکند بسته پستی شما توقیف شده و برای آزادسازی باید ظرف یک ساعت وارد سایت شوید، دقیقاً طوری طراحی شده که از ترس یا عجله، فرصت چک کردن نوار آدرس را از دست بدهید.
خودت رو امتحان کنسؤال ۲ از ۴
پیامی که ادعا میکند حسابتان ظرف ۱۰ دقیقه آینده مسدود خواهد شد مگر اینکه فوراً وارد حسابتان شوید، به خودی خود یک زنگ خطر بزرگ است که باید سرعتتان را کم کند.
- درست
- نادرست
جواب رو ببین
درست
کاملاً درسته! ایجاد فوریت و اضطرار روانی، اصلیترین شگرد مهندسی اجتماعی است. سرویسهای واقعی کاربر را مجبور به ورود عجولانه از طریق لینک نمیکنند؛ این فشار روانی به تنهایی دلیل کافی برای متوقف شدن و بررسی دقیق است.
قدمبهقدم ببین
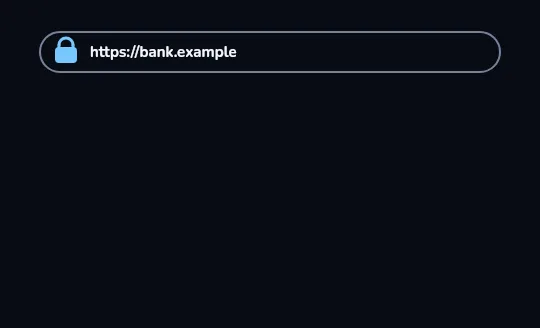
۱/۴آدرس رسمی و اصلی این نوار آدرس یک سایت واقعی است: نماد قفل بسته و دامنه رسمی https://bank.example. این معیار اصلی ما برای مقایسه است.
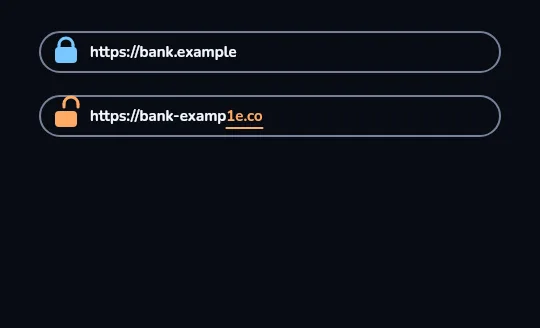
۲/۴مقایسه دامنه رسمی در کنار دامنه جعلی یک نوار آدرس دوم در زیر نمایش داده میشود: https://bank-examp1e.co. بخش «1e.co» برجسته شده است: رقم 1 به جای حرف l قرار گرفته و انتهای آدرس با co. خاتمه یافته؛ یک دامنه کاملاً ساختگی!
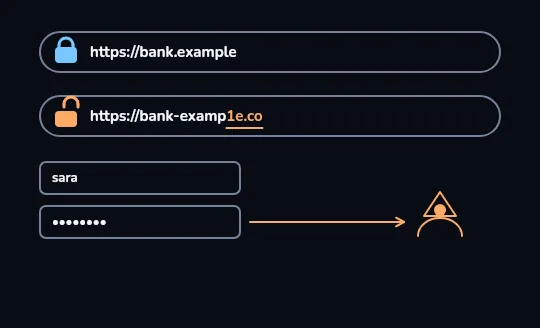
۳/۴رمز عبور به سرقت رفته کجا ارسال میشود؟ زیر آدرس جعلی فرم ورودی قرار دارد: نام کاربری sara و رمز عبور. فلش نارنجی رنگ مستقیماً از فیلد رمز عبور به سمت شخص نفوذگر میرود: در صفحه جعلی، هر اطلاعاتی که تایپ کنید مستقیماً برای کلاهبردار ارسال میشود.
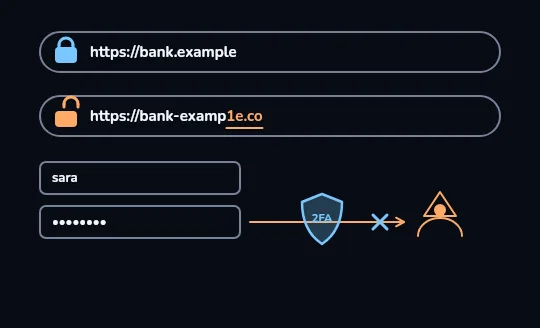
۴/۴ورود دومرحلهای (2FA) مانع نفوذ میشود سپر آبی رنگ تایید دومرحلهای (2FA) مسیر نفوذگر را مسدود میکند. حتی اگر سارق رمز عبور اصلی شما را به دست آورده باشد، باز هم پشت در میماند؛ چون کد تایید دوم که به گوشی شما ارسال میشود، در دسترس صفحه جعلی نیست!
خودت رو امتحان کنسؤال ۳ از ۴
هر بخش از تصویر را به مفهوم و معنای صحیح آن متصل کن:
- قفل روی نوار آدرس دوم
- بخش «1e.co» به جای «example.»
- فلش نارنجی از فیلد رمز به سمت نفوذگر
- سپر محافظ 2FA با علامت ضربدر
جواب رو ببین
- قفل روی نوار آدرس دوم → ارتباط رمزنگاری شده اما با دامنهای جعلی؛ قفل بهتنهایی امنیت نمیآورد
- بخش «1e.co» به جای «example.» → تعویض زیرکانه حرف انگلیسی با عدد و تغییر پسوند دامنه
- فلش نارنجی از فیلد رمز به سمت نفوذگر → ارسال مستقیم اطلاعات تایپشده برای طراح سایت جعلی
- سپر محافظ 2FA با علامت ضربدر → مرحله دومی که اجازه نمیدهد رمز عبور بهتنهایی برای نفوذ کافی باشد
سه عادت طلایی که خطاهای چشم انسان را جبران میکنند
- مدیریت رمز عبور (Password Manager): این ابزار رمز را فقط و فقط روی همان دامنهای پر میکند که قبلاً ذخیره شده است؛ روی دامنهای مثل bank-examp1e.co هیچ رمزی پیشنهاد نمیدهد، حتی اگر متوجه تغییر حروف دامنه نشده باشید!
- ورود دومرحلهای (2FA): فعالسازی کد دومرحلهای (پیامک یا اپلیکیشنهای Authenticator) یعنی حتی در صورت لو رفتن رمز عبور، حساب شما بدون کد دوم غیرقابلدسترسی خواهد بود.
- ارتباط امن در وایفای عمومی: در وایفای کافهها و اماکن عمومی، تا زمانی که سایت دارای HTTPS (نماد قفل) باشد خطری متوجه شما نیست؛ خطر واقعی زمانی است که در سایتی بدون HTTPS، رمز عبور یا اطلاعات بانکی وارد کنید.
خودت رو امتحان کنسؤال ۴ از ۴
هر موقعیت را به عنوان وضعیت «امن و بیخطر» یا «هشدار و نیازمند بررسی» دستهبندی کن:
- خواندن اخبار روزمره در سایتی با پروتکل HTTPS روی وایفای عمومی کافه
- دریافت پیامکی فوری مبنی بر اینکه ظرف ۱۰ دقیقه باید وارد حسابتان شوید وگرنه مسدود میگردد
- پیشنهاد خودکار نرمافزار پسورد منیجر برای پر کردن اطلاعات ورود روی دامنه رسمی bank.example
- صفحه ورودی که از یک لینک داخل ایمیل ناشناس باز شده و هیچ نماد قفلی در آدرس آن نیست
- وارد کردن کد یکبارمصرف ورود دومرحلهای (2FA) که توسط اپلیکیشن گوشی شما تولید شده است
- خالی ماندن کادر پسورد منیجر در صفحهای که ظاهرش کاملاً و مو به مو شبیه صفحه بانک شماست
جواب رو ببین
امن و مجاز به ادامه: خواندن اخبار روزمره در سایتی با پروتکل HTTPS روی وایفای عمومی کافه, پیشنهاد خودکار نرمافزار پسورد منیجر برای پر کردن اطلاعات ورود روی دامنه رسمی bank.example, وارد کردن کد یکبارمصرف ورود دومرحلهای (2FA) که توسط اپلیکیشن گوشی شما تولید شده است
توقف فوری و بررسی دقیق: دریافت پیامکی فوری مبنی بر اینکه ظرف ۱۰ دقیقه باید وارد حسابتان شوید وگرنه مسدود میگردد, صفحه ورودی که از یک لینک داخل ایمیل ناشناس باز شده و هیچ نماد قفلی در آدرس آن نیست, خالی ماندن کادر پسورد منیجر در صفحهای که ظاهرش کاملاً و مو به مو شبیه صفحه بانک شماست
۰۵جمعبندی
چکلیست طلایی قبل از ورود به حساب کاربری
- همیشه نام دامنه را دقیقاً قبل از اولین اسلش (/) بخوان، نه فقط حروف ابتدایی آن را.
- نماد قفل فقط نشانه رمزنگاری است، نه صداقت؛ هویت دامنه را بررسی کن نه فقط پیشوند https://.
- احساس اضطرار و اجبار برای ورود فوری، بزرگترین و واضحترین زنگ خطر فیشینگ است.
- به سکوت مدیریت رمز عبور (Password Manager) اعتماد کن؛ اگر کادر را پر نکرد، فوراً متوقف شو.
- ورود دومرحلهای (2FA) را در تمام حسابهای مهمت فعال کن و در شبکه عمومی هرگز در صفحات بدون HTTPS رمزی وارد نکن.
به سبک خودت یادش بگیر.
توی اپ از یادآی بخواه این درس رو سادهتر توضیح بده، از زندگی خودت مثال بزنه یا عمیقتر بره. بعد یه مسیر کامل دور هدف خودت بساز.