
چیزی که از این درس میبری
- بدون HTTPS، هر کسی در طول مسیر (وایفای عمومی، شرکت اینترنت و...) میتواند دادههای ارسالی شما را بخواند یا دستکاری کند.
- پروتکل TLS ابتدا با گواهی دیجیتال هویت سرور را اثبات میکند، سپس روی کلیدی مشترک توافق کرده و تمام ترافیک بعدی را رمزنگاری میکند.
- نماد قفل فقط یعنی ارتباط رمزنگاری شده است؛ نه به معنای معتبر بودن کسبوکار است، نه به معنی درست بودن آدرس، و نه به این معنی که سرور مقصد دادهها را نمیخواند.
فهرست این درس۴
۰۱خطر
بدون HTTPS، هر کسی وسط مسیر میتونه بخونه و عوضش کنه
درخواستی که HTTPS نداره، مثل متن ساده از تکتک دستگاههای سر راه رد میشه: روتر کافه، ارائهدهنده اینترنت و دستگاههای بعدی. هر کدوم از اینها میتونن دقیقاً چیزی رو که فرستادی بخونن؛ و نکتهای که خیلیها غافلن اینه که میتونن قبل از رسیدن تغییرش هم بدن: مثلاً یه لینک رو دستکاری کنن، قیمتی رو عوض کنن، یا یه کد مخرب توی صفحه بذارن.
روی وایفای عمومی یک کافه، یه نفر با ابزاری ساده میتونه تکتک صفحات HTTP سادهای که باز میکنی رو زنده و درجا، بدون اینکه حتی به گوشیت دست بزنه، تماشا کنه.
خودت رو امتحان کنسؤال ۱ از ۵
سارا به وایفای رایگان یه کافه وصل میشه و وارد سایتی میشه که آدرسش با http:// شروع شده، نه https://. از نظر فنی، کی میتونه رمزی که وارد میکنه رو ببینه؟
- هیچکس، چون رمز عبور همیشه در طول مسیر مخفی میمونه، فرقی نمیکنه آدرس سایت چی باشه
- فقط خود سایت مقصد، وقتی که رمز به دستش برسه
- هر کسی که در مسیر بین گوشی و سرور قرار داره، از جمله روتر وایفای کافه
- فقط کسی که به شکل فیزیکی به گوشی سارا دسترسی پیدا کنه
جواب رو ببین
هر کسی که در مسیر بین گوشی و سرور قرار داره، از جمله روتر وایفای کافه
درسته. ترافیک HTTP خام در طول مسیر رمزنگاری نشده. هر کسی که این بستهها رو وسط راه هدایت میکنه، مثل روتر کافه، میتونه دقیقاً همون متن رمزی که وارد شده رو بخونه.
۰۲راهحل
پروتکل TLS: اثبات هویت، توافق روی کلید، و درهمریختن همه دادهها
HTTPS قبل از انتقال اطلاعات صفحه، یه مرحلهی اضافه به اسم TLS اجرا میکنه. اول سرور با یه گواهی (Certificate) ثابت میکنه کیه: سندی که یک مرجع معتبر و مورد اعتماد مرورگر امضاش کرده و میگه این کلید واقعاً متعلق به example.com است. بعد دو طرف فقط برای همین نشست، روی یه کلید رمزنگاری مشترک توافق میکنن. از اون لحظه به بعد، تکتک درخواستها و پاسخها با اون کلید رمزنگاری میشن و برای هیچکس جز این دو طرف قابل خواندن نیستند.
درست مثل اینکه بعد از چک کردن کارت شناسایی طرف مقابل، نامهات رو با کُدی رمزنگاری کنی که فقط امروز بین خودتون توافق کردید.
خودت رو امتحان کنسؤال ۲ از ۵
گواهی دیجیتال در TLS ثابت میکنه که ارتباط رمزنگاری شده، اما تضمین نمیکنه که دقیقاً به کدوم شرکت یا شخص وصل شدید.
- درست
- نادرست
جواب رو ببین
نادرست
نادرسته، دقیقاً برعکسه: کار اصلی گواهی اثبات هویت طرف مقابله؛ یک مرجع معتبر تایید کرده که این کلید به example.com تعلق داره. خود رمزنگاری، از کلید مشترکی میاد که بعد از تایید هویت توافق میشه.
قدمبهقدم ببین
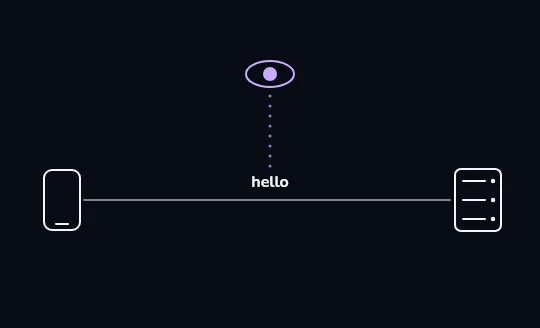
۱/۴بدون رمزنگاری: همه میتوانند متن را بخوانند یه کلمه ساده مثل «hello» بدون هیچ پوششی روی سیم بین گوشی و سرور حرکت میکنه. در بالا چشمی با خطچین روی این کلمه کشیده شده که نشانه هر شنودچی وسط مسیره؛ این وضعیت دقیقاً اتصال بدون HTTPS رو نشون میده.
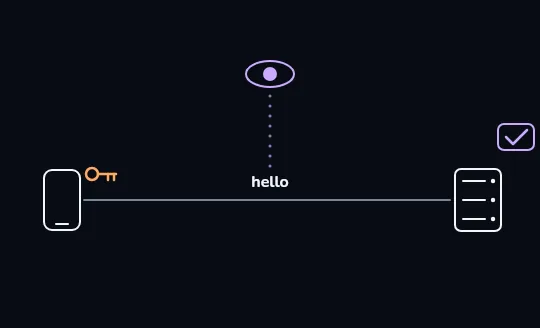
۲/۴سرور کلید عمومی را با گواهی معتبر ارسال میکند یه کلید نارنجی از سمت سرور به گوشی میرسه و کنار سرور گواهی با تیک تایید نمایش داده میشه: یک مرجع معتبر تایید کرده که این کلید واقعاً متعلق به example.com است. این مرحله اثبات هویت، قبل از درهمریختن دادههاست.
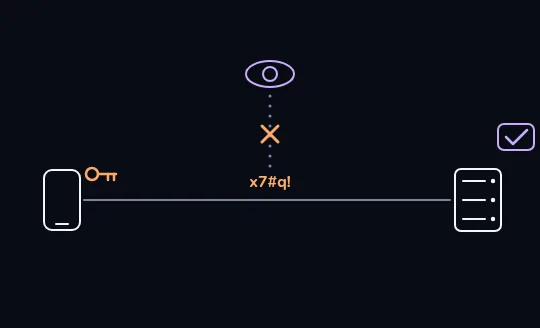
۳/۴حالا پیام به دادهای نامفهوم و درهمریخته تبدیل میشود همون پیام حالا به شکل x7#q! روی سیم منتقل میشه که با کلید توافقشده رمزنگاری شده. چشم ناظر خط خورده: شنودچی هنوز همونجا روی مسیره، اما به جای کلمات، فقط نویز و دادههای درهمریخته میبینه.
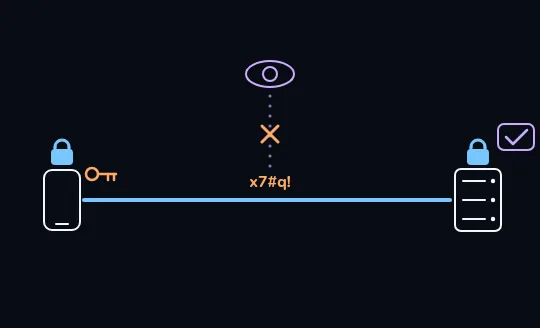
۴/۴قفل بسته میشود: رمزنگاری کامل از مبدأ تا مقصد قفلهای آبی رنگ در هر دو سمت گوشی و سرور بسته میشن و مسیر ارتباطی به رنگ آبی درمیاد: این همون نماد قفلیه که در نوار آدرس میبینی و نشون میده کل مسیر از ابتدا تا انتها رمزنگاری شده.
خودت رو امتحان کنسؤال ۳ از ۵
در مراحلی که دیدی، ناظر و شنودچی وسط مسیر هیچوقت حذف نشد — سیم ارتباطی هنوز همونجاست و ترافیک دیده میشه. پس دقیقاً در فریم آخر چه تغییری رخ داد؟
- ناظر به صورت فیزیکی از سیم جدا شد، پس دیگر ترافیکی برای دیدن نداشت
- خود محتوای پیام برای ناظر غیرقابلفهم شد، هرچند هنوز به همون سیم دسترسی دارد
- سرور به کلی ارسال دادهها را متوقف کرد
- گواهی امنیتی اتصال شنودچی را قطع کرد
جواب رو ببین
خود محتوای پیام برای ناظر غیرقابلفهم شد، هرچند هنوز به همون سیم دسترسی دارد
درسته. پروتکل TLS افراد یا تجهیزات بین راه رو حذف نمیکنه؛ بلکه محتوایی که از مسیر رد میشه رو برای هر کسی جز مبدأ و مقصد نامفهوم میکنه. ناظر ترافیک رو میبینه، اما نمیتونه سر از محتواش دربیاره.
۰۳محدودیتهای نماد قفل
نماد قفل چه چیزهایی را تضمین نمیکند؟
نماد قفل فقط نشوندهنده رمزنگاری بودن مسیره، همین! این قفل تضمین نمیکنه که سایت صادق یا قابلاعتماده؛ سایتهای کلاهبرداری هم میتونن نماد قفل داشته باشن، چون هر کسی میتونه برای دامنه خودش گواهی رایگان بگیره. همچنین تضمین نمیکنه که وارد همون سایتی شدی که قصدش رو داشتی؛ دامنههای مشابه و فیشینگ هم قفل معتبر دارن. و در نهایت تضمین نمیکنه که خود سایت اطلاعاتت رو نمیبینه؛ سرور مقصد تمام اطلاعات ارسالی تو رو پردازش میکنه. رمزنگاری فقط امنیت مسیر رو تامین میکنه، نه نیتِ صاحب سرور رو.
یک سایت جعلی شبیه بانک با آدرس bank-examp1e.co میتونه کاملاً با HTTPS و نماد قفل کار کنه. قفل فقط ثابت میکنه کسی وسط راه جاسوسی نکرده، اما نمیگه که اون سایت واقعاً بانک شماست یا نه.
خودت رو امتحان کنسؤال ۴ از ۵
هر ادعا درباره نماد قفل را به وضعیت درست یا غلط بودنش وصل کن:
- ارتباط با این سایت کاملاً رمزنگاری شده است
- این وبسایت کاملاً معتبر و قابلاعتماد است
- مطمئناً در همان سایتی هستم که قصد ورود داشتم
- خود سرور سایت نمیتواند اطلاعات ارسالی مرا ببیند
جواب رو ببین
- ارتباط با این سایت کاملاً رمزنگاری شده است → درست — این تنها چیزی است که قفل تضمین میکند
- این وبسایت کاملاً معتبر و قابلاعتماد است → غلط — هر کسی، حتی افراد کلاهبردار، میتوانند قفل بگیرند
- مطمئناً در همان سایتی هستم که قصد ورود داشتم → غلط — دامنههای مشابه و جعلی هم قفل معتبر دارند
- خود سرور سایت نمیتواند اطلاعات ارسالی مرا ببیند → غلط — سرور تمام اطلاعات را میخواند؛ رمزنگاری فقط برای امنیت مسیر است
خودت رو امتحان کنسؤال ۵ از ۵
- امید وبسایت واقعی بانکش رو باز میکنه، نماد قفل و پیشوند https:// رو میبینه و وارد میشه.
- امید پیامکی حاوی یک لینک دریافت میکنه که ظاهرش مثل بانکشه؛ بازش میکنه، اونجا هم نماد قفل و https:// رو میبینه و قصد داره رمزش رو وارد کنه.
هر دو صفحه نماد قفل را نشان میدهند. چه چیزی باید مانع امید شود تا رمزش را در صفحه دوم وارد نکند؟
- هیچچیز — وجود نماد قفل یعنی سایت همیشه امن و معتبر است
- باید خود آدرس دامنه را با دقت بررسی کند؛ نماد قفل بهتنهایی هویت بانک واقعی را تایید نمیکند
- باید ابتدا اتصال وایفای گوشی را قطع کند
- نماد قفل فقط روی سایتهای اصلی بانک ظاهر میشود، پس دومی هم حتماً معتبر است
جواب رو ببین
باید خود آدرس دامنه را با دقت بررسی کند؛ نماد قفل بهتنهایی هویت بانک واقعی را تایید نمیکند
دقیقاً! نماد قفل فقط نشان میدهد که ارتباط رمزنگاری شده، اما مشخص نمیکند صاحب واقعی سایت چه کسی است. یک دامنه جعلی و فیشینگ هم درست مثل سایت اصلی میتواند گواهی معتبر و نماد قفل دریافت کند.
۰۴جمعبندی
مرور درس
- بدون HTTPS، هر کسی در طول مسیر (وایفای عمومی، شرکت اینترنت و...) میتواند دادههای ارسالی شما را بخواند یا دستکاری کند.
- پروتکل TLS ابتدا با گواهی دیجیتال هویت سرور را اثبات میکند، سپس روی کلیدی مشترک توافق کرده و تمام ترافیک بعدی را رمزنگاری میکند.
- نماد قفل فقط یعنی ارتباط رمزنگاری شده است؛ نه به معنای معتبر بودن کسبوکار است، نه به معنی درست بودن آدرس، و نه به این معنی که سرور مقصد دادهها را نمیخواند.
- اگر در صفحه ورود یا درگاه پرداخت https:// وجود نداشت، بلافاصله صفحه را ببند؛ بدون هیچ استثنایی!
به سبک خودت یادش بگیر.
توی اپ از یادآی بخواه این درس رو سادهتر توضیح بده، از زندگی خودت مثال بزنه یا عمیقتر بره. بعد یه مسیر کامل دور هدف خودت بساز.